情報漏洩が続く理由?2026/10/11
情報漏洩が続く理由は?【2026年10月11日】
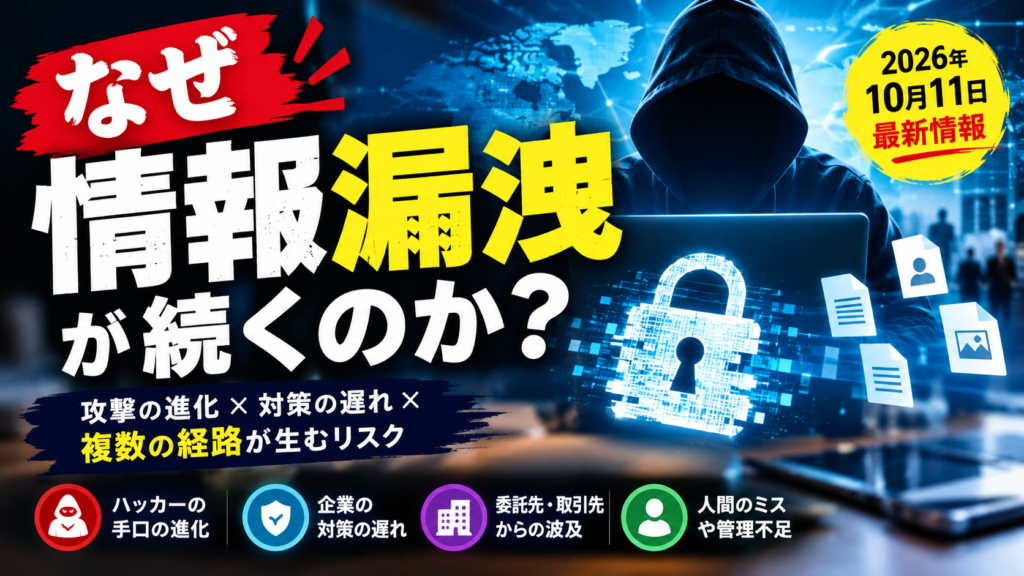
情報漏洩が何度も発生するのは、単に企業のセキュリティー対策が弱いから、という理由だけではありません。
大きな原因は、攻撃する側の手口が進化する一方で、企業の人間・システム・取引先まで含めた対策が追いつかないことです。
特に重要なのは、情報漏洩が起きる経路が複数あり、1つの対策だけでは防げないことです。
1. 2026年10月11日現在、実際に何が起きているのか
確認日:2026年10月11日
今回の状況は、単なる印象ではありません。JPCERT/CC(日本のサイバーセキュリティー対策を支援する専門機関)が、2026年10月8日に、国内組織で不正アクセスによる個人情報などの漏洩が相次いでいるとして注意喚起を出しています。

JPCERT/CC
直近の報道では、次のような被害が確認されています。

スカイチケット
約1,464万件
2026年10月の報道
不正アクセスにより顧客情報が流出。一部にはログインパスワード約413万件が含まれると報じられました。
テレ朝NEWS

タイムズカー
約660万件
会員情報の漏洩が報じられ、運転免許証などの本人確認書類の画像も影響を受けたとされています。
AP News
+1

手間いらず
最大約445万人分
宿泊予約管理システムへの不正アクセスで、氏名・電話番号・宿泊日程などが流出した可能性が報じられました。
テレ朝NEWS
※件数は各社・報道の公表時点の数字であり、すべてが確定した流出件数とは限りません。異なるサービスの件数を単純に足して、被害人数とみなすこともできません。
2. なぜ情報漏洩が止まらないのか? 主な6つの理由

① システムの弱点が修正される前に攻撃される
ソフトウェアやVPN機器などに脆弱性が見つかっても、企業側が更新するまで時間がかかることがあります。攻撃者はその隙を狙います。JPCERT/CCも直近の被害について注意喚起しています。
JPCERT/CC

② ID・パスワードを盗まれる
偽メールや偽サイト、使い回されたパスワードなどからアカウントを乗っ取られると、正規の利用者を装ってデータを盗まれる可能性があります。

③ 委託先や共通システムから被害が広がる
企業自身が対策していても、顧客管理や予約管理を任せた外部業者が攻撃されれば情報が漏れる場合があります。1社の侵害が複数の企業や多数の顧客に波及する構造です。
JPCERT/CC
+1

④ AIによって攻撃の効率が上がる
AIは攻撃メールの作成や情報収集などを効率化する可能性があります。ただし、今回の被害がすべてAIによる攻撃だと確認されたわけではありません。
AP News
+1

⑤ 人間のミスや管理不足
メールの誤送信、アクセス権限の設定ミス、必要以上の個人情報の保管なども漏洩につながります。外部からの攻撃だけが原因ではありません。

⑥ 侵入を完全には防げず、発見も遅れる
侵入されても異常を検知できなければ、情報を盗まれるまで気づかないことがあります。侵入防止だけでなく、監視・検知・被害拡大防止が必要です。
AP News
+1
3. では、なぜ企業は対策できないのか?
ここが最も重要です。
- 費用と人材の問題: セキュリティー対策には継続的な費用と専門知識が必要です。
- 利便性との両立: ログインや業務手順を厳しくすると、社員や顧客が使いにくくなる場合があります。
- 古いシステム: すぐに停止・交換できない業務システムが残っていることがあります。
- 情報を持ちすぎる構造: 過去の顧客データや本人確認書類を長期間保管していると、侵入されたときの被害が大きくなります。
- 責任の分散: 自社、委託先、クラウド事業者などに管理が分かれ、対策の抜けが生まれることがあります。
これらは一般的な構造上の問題です。個々の企業が対策を怠ったかどうかは、個別の調査結果を確認しないと断定できません。
4. 情報漏洩は本当に急増しているのか?
ここは数字を分けて考える必要があります。
確認できること
2026年9月前後に国内で被害公表が相次ぎ、JPCERT/CCが10月8日に注意喚起を出しました。政府もサイバー攻撃への警戒を強めています。
JPCERT/CC
+1
まだ区別が必要なこと
報道される件数が増えたことと、実際の攻撃件数が同じ割合で増えたことは同義ではありません。公表方法、発覚のタイミング、報道の集中も影響します。
したがって、現時点では「漏洩が相次いでいる」ことは確認できますが、日本全体の情報漏洩が何倍に増えたかを正確に判断するには、同じ定義・同じ期間で集計した統計が必要です。
5. 私たち個人にできる対策
企業の対策を個人が直接変えることはできませんが、漏洩後の二次被害は減らせます。
- サービスごとに異なるパスワードを使う。
- 二段階認証やパスキーを設定する。
- 漏洩のお知らせが届いたら、公式サイトや公式アプリから事実を確認する。
- 不審なメールやSMSのリンクからログインしない。
- クレジットカードや銀行口座の利用明細を確認する。
- 身分証明書の情報が漏れた場合は、なりすましや不審な契約にも注意する。
特に、パスワードが漏れた可能性がある場合は、同じパスワードを使っている他のサービスも変更することが重要です。
結論
情報漏洩が続く根本的な理由は、攻撃手法の進化だけではありません。企業のシステムの弱点、委託先への依存、情報の保管方法、検知の遅れなどが重なっています。
今後は「絶対に侵入されないシステム」を目指すだけでなく、侵入を早く検知し、盗まれる情報を最小限に抑える仕組みが重要になります。
情報源(2026年10月11日確認)
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」2026年10月8日。
- Associated Press「Japan warns for increased vigilance against rising cyberattacks」2026年10月9日。
- テレビ朝日「相次ぐ企業の情報漏洩に関する報道まとめ」2026年10月10日更新。
回答の信頼度:95%(漏洩が続く一般的な要因について。個別事件の原因や日本全体の増加率については、各社の調査結果や統計による追加確認が必要です。)